


Iran: Un homme accusé d’avoir transmis des renseignements au Mossad exécuté
Téhéran fait face à de nouvelles pressions financières alors que la Turquie retire son agrément à une banque iranienne ; le Colorado rapporte une cyberattaque contre des installations hydrauliques, similaire à d'autres attaques liées à l'Iran
- Lire d'autres articles du Times of Israël sur Google – ajoutez-nous à vos sources préférées
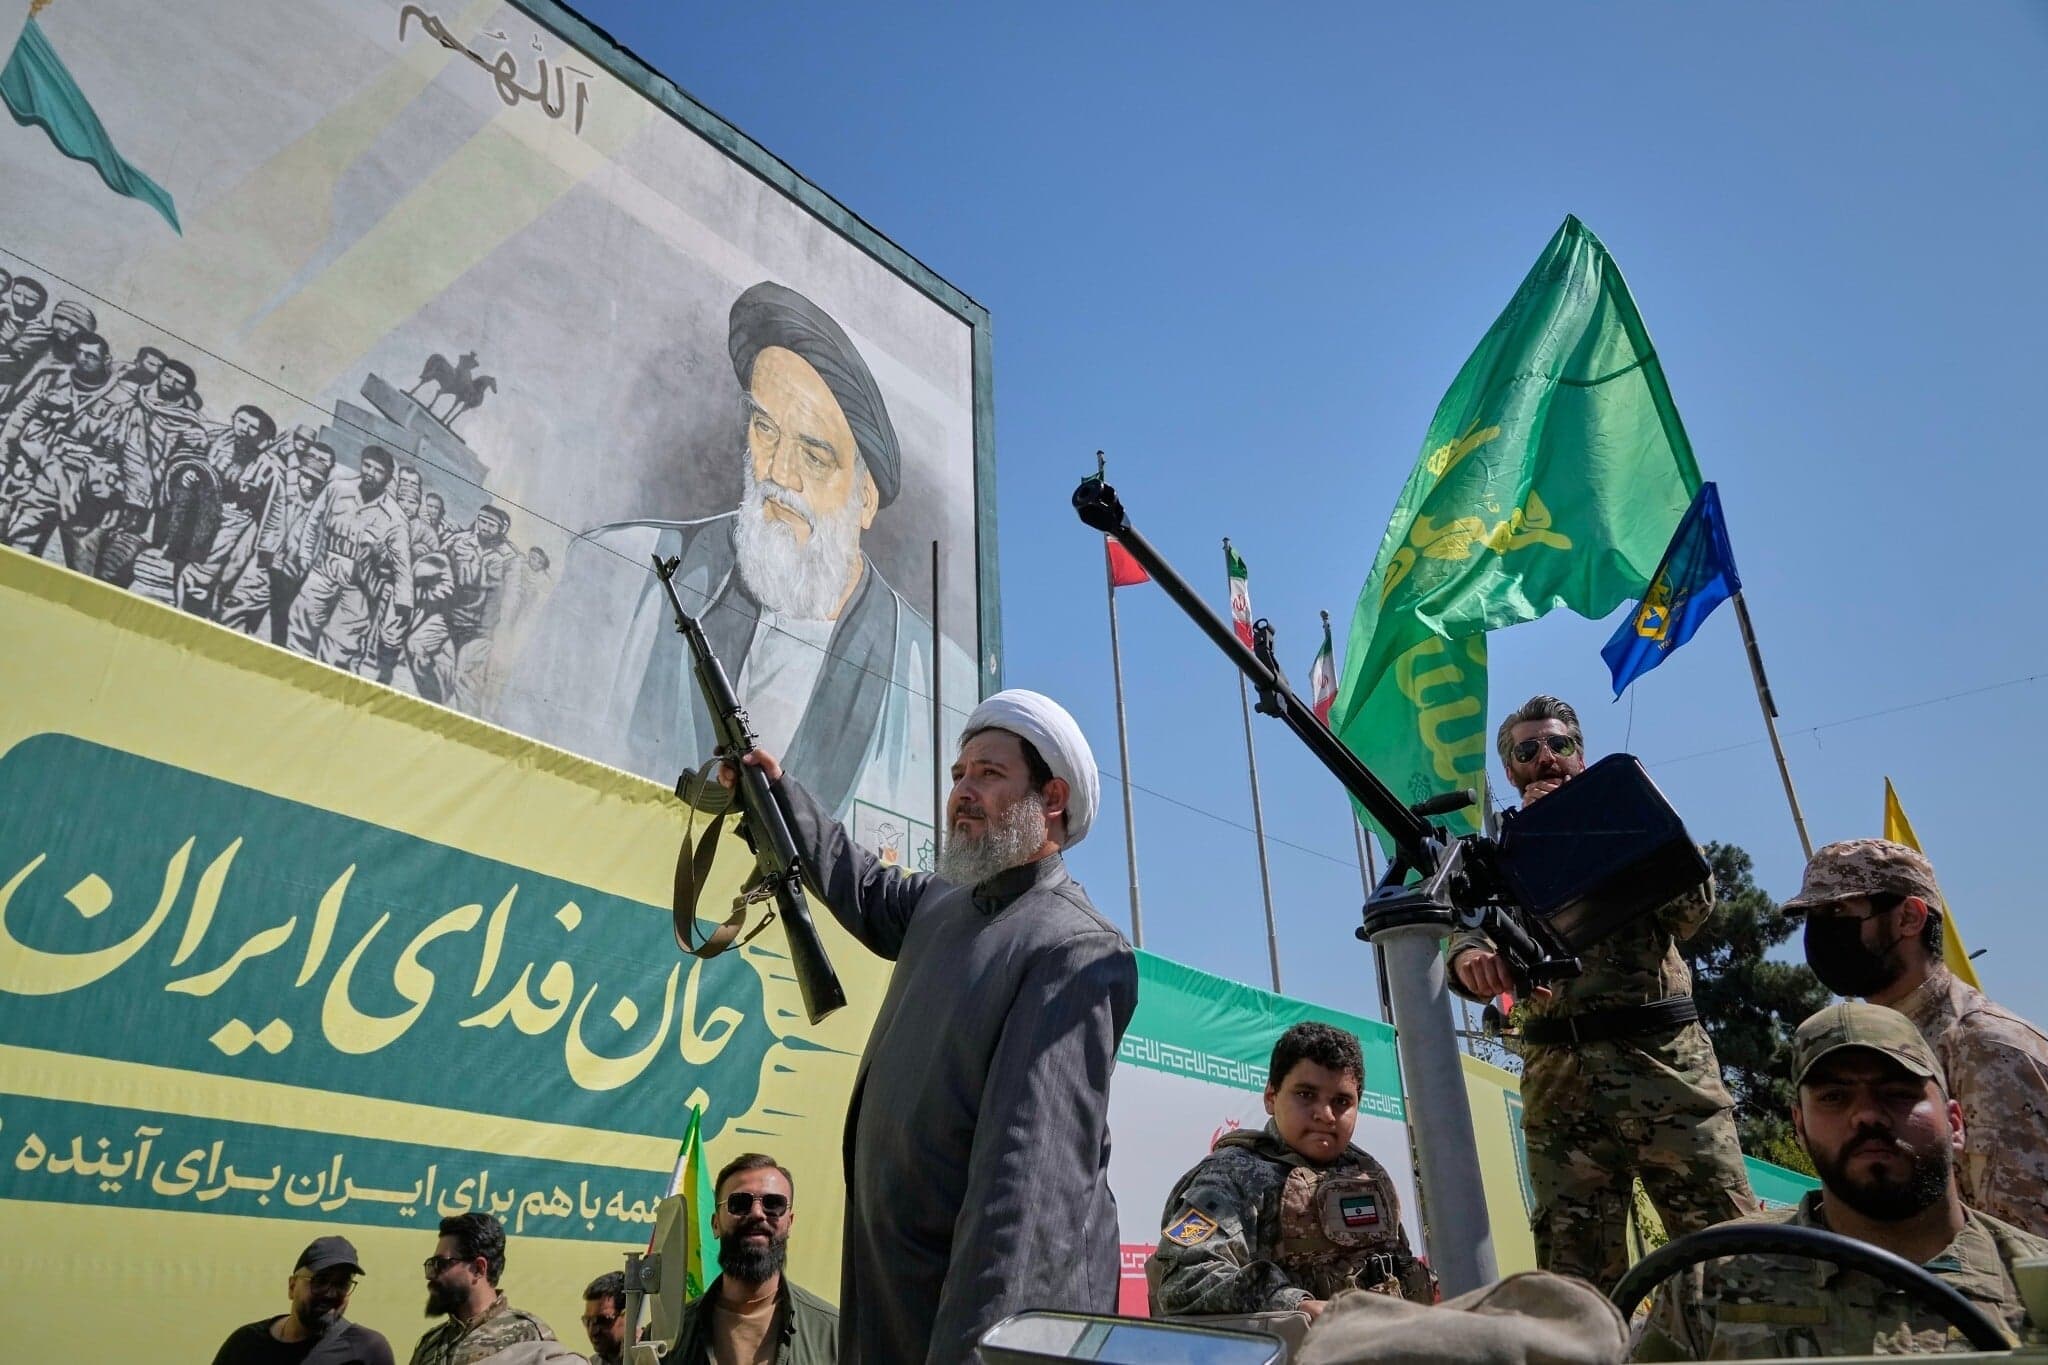
Un homme a été exécuté en Iran pour avoir transmis aux services de renseignements israéliens des informations relatives aux sites de missiles iraniens pendant la guerre, ont rapporté samedi les autorités judiciaires.
« La peine de mort a été appliquée à l’encontre de Hossein Pedaran qui avait fourni au Mossad des informations sur des sites de missiles dans la province d’Ispahan » située dans le centre de l’Iran, a indiqué Mizan, l’organe de presse de la justice iranienne.
Le pouvoir judiciaire, qui a accusé Hossein Pedaran « d’espionnage et de coopération en matière de renseignement » en faveur d’Israël, n’a fourni aucune information sur la date de son arrestation ni sur celle de son procès.
La justice assure que la peine de mort a été « confirmée par la Cour suprême ».
En août déjà, le pouvoir judiciaire avait annoncé l’exécution de deux hommes accusés d’avoir « transmis les coordonnées de sites militaires et de sécurité sensibles » à Israël.
L’Iran est le deuxième pays au monde après la Chine à procéder au plus grand nombre d’exécutions, selon des groupes de défense des droits humains.
Les autorités iraniennes ont intensifié les arrestations et les exécutions, tant celles directement liées à la guerre qui a débuté le 28 février que celles relatives aux manifestations qui ont secoué tout le pays et atteint leur paroxysme en janvier.
Des sites de missiles ont été bombardés dans tout l’Iran au cours du conflit. La province d’Ispahan, qui abrite également des installations nucléaires, a été l’une des régions les plus durement touchées.
Le guide suprême, l’ayatollah Ali Khamenei, a été tué au début de la guerre, lorsque les États-Unis et Israël ont lancé une campagne de bombardements surprise contre l’Iran.
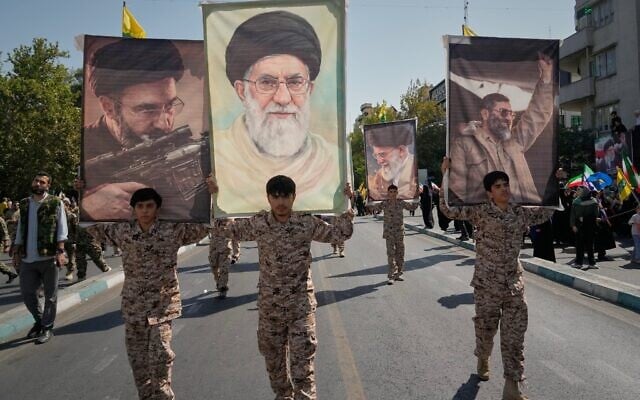
Selon les États-Unis et Israël, cette guerre avait pour objectif d’éliminer les menaces que représentent les programmes nucléaires et balistiques de l’Iran, ainsi que d’affaiblir les capacités militaires du pays.
La Turquie retire son agrément à une banque iranienne
Par ailleurs, la Turquie a retiré samedi l’agrément de la banque iranienne Mellat, une institution financière semi-privée soumise depuis des années à des sanctions occidentales, a annoncé le Journal officiel turc.
Cette mesure intervient près de deux semaines après que Washington a sanctionné une banque turque pour ses liens présumés avec le Corps des gardiens de la révolution islamique (CGRI) iranien. On ignore toutefois pour l’instant si ces deux événements sont liés.
Cette décision a fait suite à une mesure prise par l’autorité de régulation bancaire turque à l’encontre de cette banque basée à Téhéran, qui fournit un soutien financier au gouvernement iranien et qui est soumise à des sanctions américaines, européennes et britanniques, comme l’indique OpenSanctions, une base de données open source répertoriant les entités visées par de telles dispositions.
Le gouvernement iranien est également le principal actionnaire de la banque, a-t-il précisé.
Pour justifier le retrait de l’agrément de la banque Mellat, l’autorité de régulation turque a invoqué l’article 71b de la loi bancaire, qui stipule que « la poursuite des activités de l’entité constitue une menace pour les droits des déposants et des détenteurs de fonds de participation, ainsi que pour la sécurité et la stabilité du système financier ».
La banque Mellat est depuis longtemps visée par des sanctions occidentales en raison d’accusations selon lesquelles Téhéran chercherait à se doter de capacités nucléaires militaires sous le couvert d’un programme nucléaire civil.
Ces sanctions avaient été levées dans le cadre de l’accord sur le nucléaire conclu en 2015 entre Téhéran et les puissances mondiales. Mais les États-Unis sont sortis de cet accord en 2018, réimposant alors des sanctions économiques.
La banque a de nouveau été sanctionnée par les États-Unis et les pays du Golfe en 2019 après qu’elle a été désignée comme une des entités liées aux Gardiens de la révolution.
L’intervention de l’autorité de régulation bancaire turque précède de peu la rencontre prévue mardi entre le président turc Recep Tayyip Erdogan et le président américain Donald Trump, en marge de l’Assemblée générale des Nations unies à New York.
Un rapport généré par l’IA a failli provoquer un conflit avec la Chine
Par ailleurs, un rapport des services de renseignement américains élaboré à l’aide de l’intelligence artificielle a failli déclencher un conflit militaire entre Washington et Pékin dans le contexte du conflit au Moyen-Orient. Ce rapport avait en effet identifié à tort un navire chinois comme transportant des composants nucléaires à destination de l’Iran, a indiqué CNN.
Selon ce rapport, l’armée américaine s’était préparée à saisir le navire, et des avions militaires étaient déjà en vol lorsque des responsables, après une analyse plus approfondie des renseignements, ont découvert qu’un chatbot avait mal identifié la cargaison.
CNN a déclaré ne pas être en mesure de déterminer ce que le navire transportait réellement.
Selon certaines informations, un analyste militaire américain aurait interrogé le chatbot au sujet de renseignements provenant du Commandement des opérations spéciales du Pacifique (US Special Operations Command Pacific), basé à Hawaï.
Le bot a répondu en s’appuyant à la fois sur des informations disponibles publiquement et sur des données confidentielles collectées électroniquement. Pour CNN, il est difficile de déterminer si ce chatbot est un produit commercial ou gouvernemental.
Des pirates informatiques étrangers ciblent des réseaux d’eau américains
Lors d’un incident sécuritaire distinct, des pirates informatiques étrangers ont pris pour cible et manipulé deux petits réseaux d’eau privés du Colorado en août dernier. Les autorités de l’État ont toutefois déclaré ne pas être en mesure d’identifier les responsables.
Ces incidents ont touché deux réseaux desservant chacun moins de 200 personnes, a fait savoir Ally Sullivan, porte-parole du gouverneur du Colorado, Jared Polis.
« Il n’y a eu aucune incidence sur la sécurité publique ni sur les services d’approvisionnement en eau », a affirmé Sullivan.
Les pirates ont réussi à modifier les paramètres des installations. Ils ont notamment désactivé l’accès à distance et les alarmes, et modifié les cycles de pompage, a ajouté Sullivan.
« Il s’agissait d’incidents de courte durée. Les risques ont été rapidement maîtrisés par les exploitants eux-mêmes, qui ont ensuite alerté l’État », a poursuivi Sullivan. « À notre connaissance, ni les processus de traitement ni la qualité de l’eau n’ont été affectés chez l’un ou l’autre de ces exploitants. »
Bien que les autorités du Colorado n’aient pas attribué ces incidents à l’Iran, Sullivan a pointé du doigt un phénomène plus large de cyberactivités soutenues par Téhéran et visant les infrastructures hydrauliques américaines.
Le bureau du gouverneur « n’est pas en mesure de confirmer quels acteurs étrangers auraient pu être impliqués. Nous avons toutefois connaissance des efforts déployés actuellement à l’échelle nationale par un groupe soutenu par l’Iran pour accéder aux réseaux d’eau potable et d’assainissement », a précisé Sullivan.
Ces incidents sont survenus plusieurs semaines après une vague plus large de cyberattaques qui avaient ciblé les équipements d’une centaine d’entités du secteur de l’eau dans une dizaine d’États, selon un avis publié en août par l’Agence américaine de cyber-sécurité et de sécurité des infrastructures (CISA).
Des experts en cyber-sécurité ont indiqué que ces attaques antérieures présentaient des similitudes avec des activités déjà observées et liées à l’Iran, qui visaient des automates programmables, ces dispositifs informatiques utilisés pour contrôler les machines au sein des réseaux d’infrastructures critiques.
Le FBI a déclaré dans un communiqué en date du 30 juillet que certaines attaques antérieures avaient « perturbé le fonctionnement des réseaux d’approvisionnement en eau », notamment du fait de la modification d’adresses IP et de mots de passe, « rendant impossible la visualisation, et dans certains cas le fonctionnement, des équipements connectés dans les installations ciblées ».
Le FBI n’a pas souhaité faire de commentaires.


la Communauté du Times of Israël !